Domain ringmatte.de kaufen?
Wir ziehen mit dem Projekt
ringmatte.de um.
Sind Sie am Kauf der Domain
ringmatte.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ringmatte.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
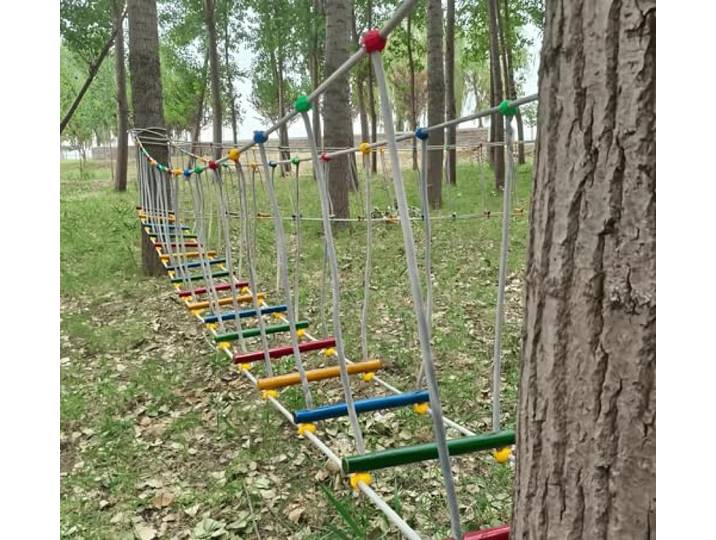
Earnmore Kindergarten Outdoor Brücke Kinder Sport Fitness Training Ausrüstung Massivholz Brücke Balance Brücke Klettern Brücke Spielzeug(Size:4m)Earnmore Kindergarten Outdoor Brücke Kinder Sport Fitness Training Ausrüstung Massivholz Brücke Balance Brücke Klettern Brücke Spielzeug(Size:4m). 【Langlebige Materialien】Die Spielplatz-Hängebrücke besteht aus verdicktem Nylonseil und Korrosionsschutzholz, was eine dauerhafte Nutzung im Freien gewährleistet. Sein hochwertiges Holz bietet eine hervorragende Tragfähigkeit für sicheren Genuss. 【Langlebiger Trainingsplatz】 Hergestellt aus hochwertigem Nylonseil und behandeltem Holz, ist unsere Spielplatz-Hängebrücke sicher für kleine Hände und hat eine robuste Tragfähigkeit. Es fördert die körperliche Koordination und das Gleichgewicht der Kinder und stärkt ihr Selbstvertrauen. 【Kreatives Design】 Die Hängebrücke des Spielplatzes ist berühmt für ihr einzigartiges und auffälliges Design. Ob es sich um eine bunte Brücke oder eine interessante Form handelt, es kann die Fantasie und Kreativität der Kinder anregen. Dies ist nicht nur eine Hängebrücke, sondern ein abenteuerlicher Ort, an dem Kinder spielen und erkunden können. 【Service】Wenn Sie Fragen zum Produkt haben, können Sie uns jederzeit schreiben und wir werden Ihnen antworten, sobald wir die Informationen sehen. Ich wünsche dir ein glückliches Leben! ! Farbe:Mehrfarbig173,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Regli, Peter: (Fitness)Training einfach erklärt(Fitness)Training einfach erklärt , kurz, klar, präzise , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20201117, Produktform: Kartoniert, Autoren: Regli, Peter, Seitenzahl/Blattzahl: 327, Keyword: RATGEBER; SONSTIGES; ALLERLEI; R; Peter Regli, Fachschema: Bodyshaping~Bodywatching~Fitness~Trimmen (fit machen)~Sport / Training~Training (körperlich), Fachkategorie: Belletristik: allgemein und literarisch, Warengruppe: HC/Fitneß/Aerobic/Bodybuilding/Gymnastik, Fachkategorie: Fitness und Workout, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: novum premium, Verlag: novum premium, Verlag: novum premium, Länge: 220, Breite: 136, Höhe: 22, Gewicht: 448, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: ÖSTERREICH (AT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Höfler, Heike: Fitness-Training fürs GesichtFitness-Training fürs Gesicht , Gymnastik statt Botox: Die besten Übungen gegen Falten, Tränensäcke und Doppelkinn , Kabel & Drähte > Autoelektrik , Auflage: 7. Auflage, Erscheinungsjahr: 20220817, Produktform: Kartoniert, Beilage: Brosch. (KB+KL), Autoren: Höfler, Heike, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 128, Abbildungen: 100 Abbildungen, Keyword: Anti-Aging; Falten; Faltenvorbeugung; Fitness; Gesicht; Gesichtsgymnastik; Gesichtshaut; Gesichtsmuskeln; Gesichtsmuskeltraining; Lifting; Massage; Schönheit; Verspannung, Fachschema: Gymnastik~Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege~Sport / Training~Training (körperlich), Fachkategorie: Kosmetik, Haare und Beauty, Thema: Optimieren, Warengruppe: HC/Schönheit/Kosmetik, Fachkategorie: Fitness und Ernährung, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Trias, Verlag: Trias, Verlag: TRIAS, Länge: 225, Breite: 211, Höhe: 10, Gewicht: 446, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: 2458883, Vorgänger EAN: 9783432101958 9783830439752 9783830434870 9783830432913 9783893734511, eBook EAN: 9783432116136, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die besten Übungen für ein effektives Outdoor-Fitness-Training?
Die besten Übungen für ein effektives Outdoor-Fitness-Training sind Körpergewichtsübungen wie Liegestütze, Kniebeugen und Ausfallschritte, da sie den gesamten Körper trainieren. Zudem sind Laufen, Sprinten und Seilspringen effektive Cardio-Übungen, die Ausdauer und Fettverbrennung fördern. Zuletzt sind auch Übungen mit Widerstandsbändern oder Hanteln, wie z.B. Rudern oder Schulterdrücken, empfehlenswert, um Muskeln aufzubauen und zu stärken. **
-
Welche Übungen eignen sich am besten für ein effektives Outdoor-Fitness-Training?
Für ein effektives Outdoor-Fitness-Training eignen sich Übungen wie Laufen, Seilspringen und Körpergewichtsübungen wie Liegestütze, Kniebeugen und Ausfallschritte. Zudem sind HIIT-Workouts, bei denen kurze intensive Übungen mit kurzen Pausen kombiniert werden, sehr effektiv. Auch das Training mit Widerstandsbändern oder Gewichten im Freien kann die Intensität steigern und die Muskeln stärken. **


Was sind die Vorteile von Outdoor-Fitness im Vergleich zum Training im Fitnessstudio?
Outdoor-Fitness bietet frische Luft und Sonnenlicht, was die Stimmung verbessern und das Immunsystem stärken kann. Zudem sind keine teuren Mitgliedschaften erforderlich und die Vielfalt der Übungen ist größer. Außerdem kann man die Natur genießen und sich von der Monotonie des Fitnessstudios ablenken. **
Was sind die verschiedenen Anwendungen von leichten Stöcken in Outdoor-Aktivitäten, Fitness-Training und Rehabilitation?
Leichte Stöcke werden oft beim Wandern und Trekking verwendet, um das Gleichgewicht zu verbessern und den Druck auf die Gelenke zu reduzieren. Im Fitness-Training können sie für Ganzkörperübungen eingesetzt werden, um die Intensität zu erhöhen und die Muskeln zu stärken. In der Rehabilitation werden leichte Stöcke oft eingesetzt, um die Mobilität zu verbessern und bei der Wiederherstellung von Verletzungen zu unterstützen. Sie können auch zur Verbesserung der Körperhaltung und zur Unterstützung bei der Bewegungstherapie eingesetzt werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
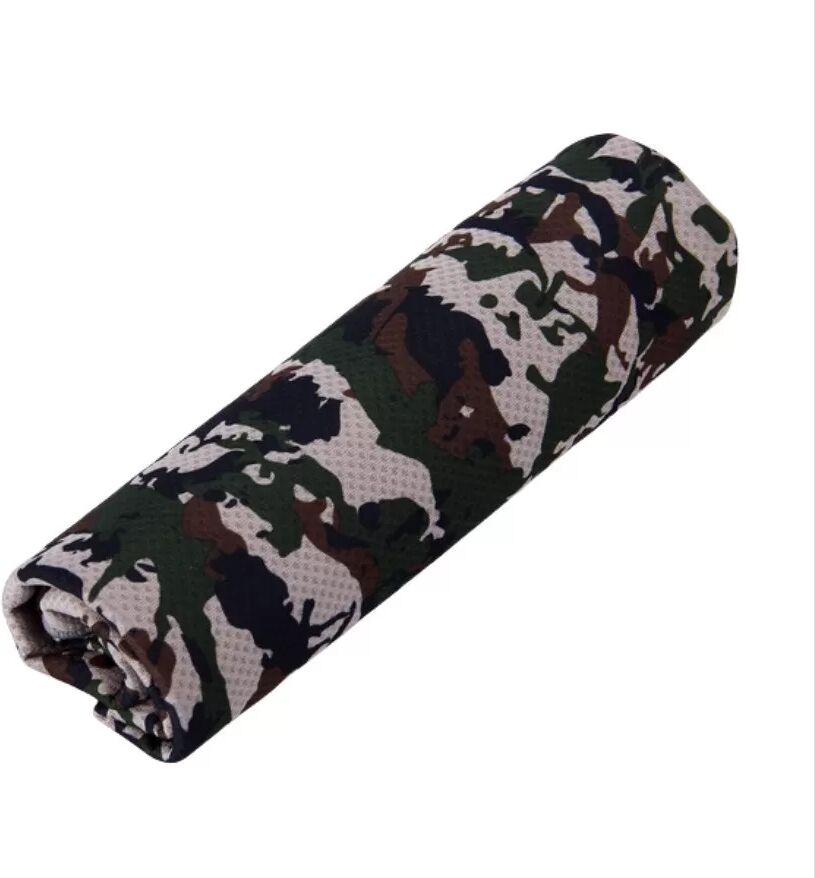
INF Sport & Fitness Kühlhandtuch - Sofortige Kühlung für Ihr Training GrauDas Sport & Fitness Kühlhandtuch bietet sofortige Kühlung und ist super saugfähig. Ideal für Sport, Fitness und Outdoor-Aktivitäten. Leicht, kompakt und vielseitig einsetzbar. Sofortige Kühlung: Erleben Sie sofortige Kühlung mit unserem Sport & Fitness Kühlhandtuch. Das hochdichte, kühlende Gewebe sorgt für eine schnelle und effektive Abkühlung, ideal für intensive Trainingseinheiten, Outdoor-Aktivitäten oder einfach nur, um sich an heißen Tagen zu erfrischen. Tauchen Sie das Handtuch einfach in Wasser, wringen Sie es aus und schütteln Sie es, um die kühlende Wirkung zu aktivieren. Genießen Sie stundenlangen Komfort und bleiben Sie auch bei größter Anstrengung kühl und erfrischt. Perfekt für Sportler, Fitness-Enthusiasten und alle, die eine schnelle und einfache Möglichkeit suchen, der Hitze zu entkommen. Das Kühlhandtuch ist ein unverzichtbares Accessoire für Ihr nächstes Workout oder Outdoor-Abenteuer. Super saugfähig & schnelltrocknend: Unser Sport & Fitness Kühlhandtuch aus hochwertiger Mikrofaser bietet eine außergewöhnliche Saugfähigkeit und trocknet gleichzeitig schnell. Es absorbiert Schweiß und Feuchtigkeit effektiv und hält Sie während des Trainings trocken und komfortabel. Das schnelltrocknende Material verhindert die Bildung von Bakterien und unangenehmen Gerüchen, sodass Sie sich auf Ihr Training konzentrieren können. Egal, ob Sie im Fitnessstudio, beim Yoga oder beim Wandern sind, dieses Handtuch ist der perfekte Begleiter, um Sie frisch und sauber zu halten. Die Mikrofaserstruktur ist sanft zur Haut und sorgt für ein angenehmes Tragegefühl, auch bei längerer Nutzung. Ein unverzichtbares Accessoire für alle, die Wert auf Hygiene und Komfort legen. Vielseitig einsetzbar: Das Sport & Fitness Kühlhandtuch ist unglaublich vielseitig und eignet sich für eine Vielzahl von Aktivitäten. Verwenden Sie es beim Sport, im Fitnessstudio, beim Yoga, Wandern, Camping oder einfach nur, um sich an heißen Tagen abzukühlen. Es ist auch ideal für Menschen, die unter Hitzewallungen oder Migräne leiden. Das leichte und kompakte Design macht es einfach, das Handtuch überallhin mitzunehmen. Es passt problemlos in Ihre Sporttasche, Ihren Rucksack oder Ihre Handtasche. Egal, wo Sie sind oder was Sie tun, dieses Kühlhandtuch ist immer bereit, Ihnen eine erfrischende Abkühlung zu bieten. Ein praktischer und unverzichtbarer Begleiter für alle, die aktiv sind und die Hitze besiegen wollen. Spezifikationen: Farbe: Mehrere Optionen Größe: Länge: 30 cm, Breite: 100 cm, Höhe: 0.3 cm Material: Mikrofaser Das Paket beinhaltet: Handtuch x 110,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Earnmore Kindergarten Outdoor Brücke Kinder Sport Fitness Training Ausrüstung Massivholz Brücke Balance Brücke Klettern Brücke Spielzeug(Size:4m)Earnmore Kindergarten Outdoor Brücke Kinder Sport Fitness Training Ausrüstung Massivholz Brücke Balance Brücke Klettern Brücke Spielzeug(Size:4m). 【Langlebige Materialien】Die Spielplatz-Hängebrücke besteht aus verdicktem Nylonseil und Korrosionsschutzholz, was eine dauerhafte Nutzung im Freien gewährleistet. Sein hochwertiges Holz bietet eine hervorragende Tragfähigkeit für sicheren Genuss. 【Langlebiger Trainingsplatz】 Hergestellt aus hochwertigem Nylonseil und behandeltem Holz, ist unsere Spielplatz-Hängebrücke sicher für kleine Hände und hat eine robuste Tragfähigkeit. Es fördert die körperliche Koordination und das Gleichgewicht der Kinder und stärkt ihr Selbstvertrauen. 【Kreatives Design】 Die Hängebrücke des Spielplatzes ist berühmt für ihr einzigartiges und auffälliges Design. Ob es sich um eine bunte Brücke oder eine interessante Form handelt, es kann die Fantasie und Kreativität der Kinder anregen. Dies ist nicht nur eine Hängebrücke, sondern ein abenteuerlicher Ort, an dem Kinder spielen und erkunden können. 【Service】Wenn Sie Fragen zum Produkt haben, können Sie uns jederzeit schreiben und wir werden Ihnen antworten, sobald wir die Informationen sehen. Ich wünsche dir ein glückliches Leben! ! Farbe:Mehrfarbig173,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Regli, Peter: (Fitness)Training einfach erklärt(Fitness)Training einfach erklärt , kurz, klar, präzise , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 20201117, Produktform: Kartoniert, Autoren: Regli, Peter, Seitenzahl/Blattzahl: 327, Keyword: RATGEBER; SONSTIGES; ALLERLEI; R; Peter Regli, Fachschema: Bodyshaping~Bodywatching~Fitness~Trimmen (fit machen)~Sport / Training~Training (körperlich), Fachkategorie: Belletristik: allgemein und literarisch, Warengruppe: HC/Fitneß/Aerobic/Bodybuilding/Gymnastik, Fachkategorie: Fitness und Workout, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: novum premium, Verlag: novum premium, Verlag: novum premium, Länge: 220, Breite: 136, Höhe: 22, Gewicht: 448, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: ÖSTERREICH (AT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,23,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Höfler, Heike: Fitness-Training fürs GesichtFitness-Training fürs Gesicht , Gymnastik statt Botox: Die besten Übungen gegen Falten, Tränensäcke und Doppelkinn , Kabel & Drähte > Autoelektrik , Auflage: 7. Auflage, Erscheinungsjahr: 20220817, Produktform: Kartoniert, Beilage: Brosch. (KB+KL), Autoren: Höfler, Heike, Auflage: 22007, Auflage/Ausgabe: 7. Auflage, Seitenzahl/Blattzahl: 128, Abbildungen: 100 Abbildungen, Keyword: Anti-Aging; Falten; Faltenvorbeugung; Fitness; Gesicht; Gesichtsgymnastik; Gesichtshaut; Gesichtsmuskeln; Gesichtsmuskeltraining; Lifting; Massage; Schönheit; Verspannung, Fachschema: Gymnastik~Kosmetik / Schön~Schönheit (Kosmetik) - Schönheitspflege~Sport / Training~Training (körperlich), Fachkategorie: Kosmetik, Haare und Beauty, Thema: Optimieren, Warengruppe: HC/Schönheit/Kosmetik, Fachkategorie: Fitness und Ernährung, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Trias, Verlag: Trias, Verlag: TRIAS, Länge: 225, Breite: 211, Höhe: 10, Gewicht: 446, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: 2458883, Vorgänger EAN: 9783432101958 9783830439752 9783830434870 9783830432913 9783893734511, eBook EAN: 9783432116136, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die besten Übungen für ein effektives Outdoor-Fitness-Training?
Die besten Übungen für ein effektives Outdoor-Fitness-Training sind Körpergewichtsübungen wie Liegestütze, Kniebeugen und Ausfallschritte, da sie den gesamten Körper trainieren. Zudem sind Laufen, Sprinten und Seilspringen effektive Cardio-Übungen, die Ausdauer und Fettverbrennung fördern. Zuletzt sind auch Übungen mit Widerstandsbändern oder Hanteln, wie z.B. Rudern oder Schulterdrücken, empfehlenswert, um Muskeln aufzubauen und zu stärken. **
-
Welche Übungen eignen sich am besten für ein effektives Outdoor-Fitness-Training?
Für ein effektives Outdoor-Fitness-Training eignen sich Übungen wie Laufen, Seilspringen und Körpergewichtsübungen wie Liegestütze, Kniebeugen und Ausfallschritte. Zudem sind HIIT-Workouts, bei denen kurze intensive Übungen mit kurzen Pausen kombiniert werden, sehr effektiv. Auch das Training mit Widerstandsbändern oder Gewichten im Freien kann die Intensität steigern und die Muskeln stärken. **
-
Was sind die Vorteile von Outdoor-Fitness im Vergleich zum Training im Fitnessstudio?
Outdoor-Fitness bietet frische Luft und Sonnenlicht, was die Stimmung verbessern und das Immunsystem stärken kann. Zudem sind keine teuren Mitgliedschaften erforderlich und die Vielfalt der Übungen ist größer. Außerdem kann man die Natur genießen und sich von der Monotonie des Fitnessstudios ablenken. **
-
Was sind die verschiedenen Anwendungen von leichten Stöcken in Outdoor-Aktivitäten, Fitness-Training und Rehabilitation?
Leichte Stöcke werden oft beim Wandern und Trekking verwendet, um das Gleichgewicht zu verbessern und den Druck auf die Gelenke zu reduzieren. Im Fitness-Training können sie für Ganzkörperübungen eingesetzt werden, um die Intensität zu erhöhen und die Muskeln zu stärken. In der Rehabilitation werden leichte Stöcke oft eingesetzt, um die Mobilität zu verbessern und bei der Wiederherstellung von Verletzungen zu unterstützen. Sie können auch zur Verbesserung der Körperhaltung und zur Unterstützung bei der Bewegungstherapie eingesetzt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.